中小企業向けサイバーセキュリティ対策ソリューション


エンドポイントセキュリティソフト製品の種類


マルウェアの種類 未知脅威および標的型攻撃 発生報道時期 防御エンジン
リリース時期
Emotet 2023年3月版 (OneNoteファイル形式 Downloader) 2023/3 2021/10
2022年11月版 2022/11 2021/10
2022年6月版 2022/6 2021/5
2021年11月版 Downloader 2021/11 2019/1
2020年12月版 2020/12 2018/2
2019年12月版 2019/12 2019/1
ランサムウェア 「Robin Hood」
トヨタ自動車の工場停止につながった、
小島プレス工業を攻撃したランサムウェア
2022/3 2019/1
「Pandora」 2022/3 2019/1
「Conti」(2022年2月版) 2023/3 2019/1
特定のイベントや
事象に関連する攻撃
ワクチン予約を装うフィッシングサイトに関するマルウェア 2021/9 2021/5
東京オリンピックに関係する日本語のファイル名をもつ
マルウェア
2021/7 2019/1
標的型攻擊 国内防衛産業を標的としたマルウェア 2017/8 2016/10
日本年金機構を狙ったマルウェア 「Emdivi」 2015/6 2014/8
※FFRI yaraiの防御エンジンリリース時期は、当時の未知脅威及び標的型攻撃の発生時期より、およそ1ヶ月から1年程前のものであり、脅威が発生する以前の防御エンジンにより防御が可能であったことを示しています。
※防御実績はFFRI内で入手、検証を行った検体に関する結果であり、全ての亜種の検知を保証するものではございません

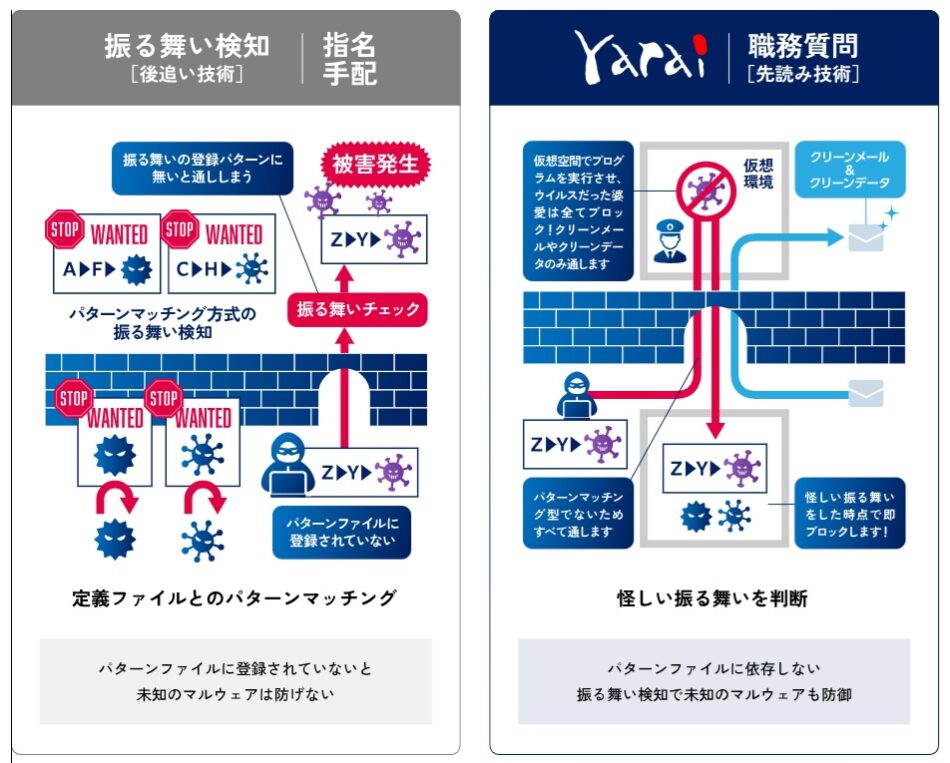
※キーワード 「振る舞い検知」 「先読み技術」 「未知の脅威」 「標的型攻撃」

Yaraiは端末側に検知エンジンを持っていますので、スタンドアロンで利用することも可能です。管理サーバーについては、オンプレ、クラウドどちらでも利用可能で、クライアントとサーバーの通信要件は、クライアント→サーバーに対してのTCP80または443番ポート(httpまたはhttps)を使用します。管理サーバーがある場合は、マネージドサービスを付 加することも可能です。

端末でWindowsDefenderが有効な場合、yaraiの管理サーバーでWindowsDefenderの管理ができるようになります。

YarainoEDR機能は、Yarai管理サーバーを経由して
「脅威情報の取り込み」「HASH値の問い合わせ機能」「NW隔離機能」を提供


No. 大項目 中項目 小項目 お客様 Woom
+AT
備考
利用者 管理者 yarai担当
1 標準保守 端末管理 yarai 新規インストール ● 端末へのインストールはお客様にて
実施願います。
2 アップデート ● サーバーのバージョンアップ時に実施
します。
3 アンインストール ● アンインストール後はOS再起動を
お願いします。
4 緊急強制排除 ● 緊急時には削除ツールを用いて、
強制削除をお願いいたします。
5 廃棄端末情報の削除 ● 削除ツール実行後は残存データを、
管理サーバ上からデータを削除します。
6 Defender機能の有効化 Defender ● お客様にて実施願います。
7 Defender機能の有効化 ● お客様にて実施願います。
8 平常時運用 yarai 利用台数確認 ● お客様からの依頼を素に、管理サーバに
上がってきた情報を確認します。
9 動作狀況確認 ● お客様からの依頼を素に、管理サーバに
上がってきた情報を確認します。
10 Defender 動作狀況確認 ● お客様からの依頼を素に、Defenderの
動作状況を確認します。
11 パターンファイル更新命令の配布 ● お客様からの依頼を素に、管理サーバから
状況を確認します。
12 パターンファイル更新状況の確認 ● お客様の運用ルールに従って実施願います。
13 スキャン実施命令の配布 ● お客様からの依頼を素に、管理サーバから
状況を確認します。
14 スキャン状況の確認 ● お客様の運用ルールに従って実施願います。
15 例外リストの配布 ● お客様からの依頼を素に、管理サーバ
から状況を確認します。
16 例外リストの確認 ● お客様の運用ルールに従って実施願います。
17 検知時運用 yarai 検知情報の確認(端末側) ● 検知時には端末上にポップアップが
出ます。
18 検知情報の確認(サーバ側) ● 端末での検知と同時にサーバ側でも検知
情報が確認できます。
19 利用者ヒアリング ● ● yarai アラート発生時に不審な挙動がないか
利用者にヒアリングします。
20 検体とログの収集 ● 検知時にサーバに検体とログが自動送付
されます。
21 検体とログの手動取得 ● ● 万が一、 サーバ側に自動送付されなかった
場合は、手動で取得願います。
22 既知の攻撃であるかの確認 ● 管理サーバ側で確認します。
23 検知ファイルの白黒判定
(簡易解析)
● FFRIと連携して確認します。
24 誤検知の場合→例外リストへ登録 ● お客様からの依頼を素に、例外リストに
追加し、 ポリシーとして配布いたします。
25 悪意ありの場合
→結果フィードバック
● 確認した結果をメールで回答します。
26 悪意ありの場合
→該当端末のNW隔離
● お客様からの依頼を素に、管理サーバ
から実施します。
27 悪意ありの場合
→該当ファイル削除
● ● お客様からの依頼を素に、管理サーバから
削除命令を配布します。同時にお客様に
よる削除確認もお願いします。
28 悪意ありの場合
→拡散調査
● お客様からの依頼を素に、管理サーバから各
端末にハッシュ値ベースで問合せを実施します。
29 Defender 検知情報の確認(端末側) ● 検知時には端末上にポップアップが
出ます。
30 検知情報の確認(サーバ側) ● 端末での検知と同時にサーバ側でも
検知情報が確認できます。
31 オプション 詳細分析サービス ● 簡易分析で黒判定の場合に、詳細分析を
実施します。
32 定期メンテナンス
(オンプレの場合)
● 年間12回上限でサーバの定期メンテナンス
(Windows Updateなど)を実施します。
33 オンサイト保守 ● 年間4回を上限でオンサイト保守を
実施します。

備考:対応時間は、平日9時~17時半を想定しております。

未知脅威対策
基礎的な研究や開発で
培われた
先読み技術で防御
純国産セキュリティ製品
中央省庁や金融機関等で
導入実績が豊富な
純国産セキュリティ製品
日本国内サポート
開発/サポート拠点が
日本国内にあり
迅速な対応が可能
特徴1
未知脅威対策
基礎的な研究や開発で培われた先読み技術で防御
特徴2
純国産セキュリティ製品
中央省庁や金融機関等で導入実績が豊富な純国産セキュリティ製品
特徴3
日本国内サポート
開発/サポート拠点が日本国内にあり迅速な対応が可能


PAGE TOP